Les 7 erreurs de cybersécurité les plus courantes en entreprise
03 septembre 2026 · Cybersécurité
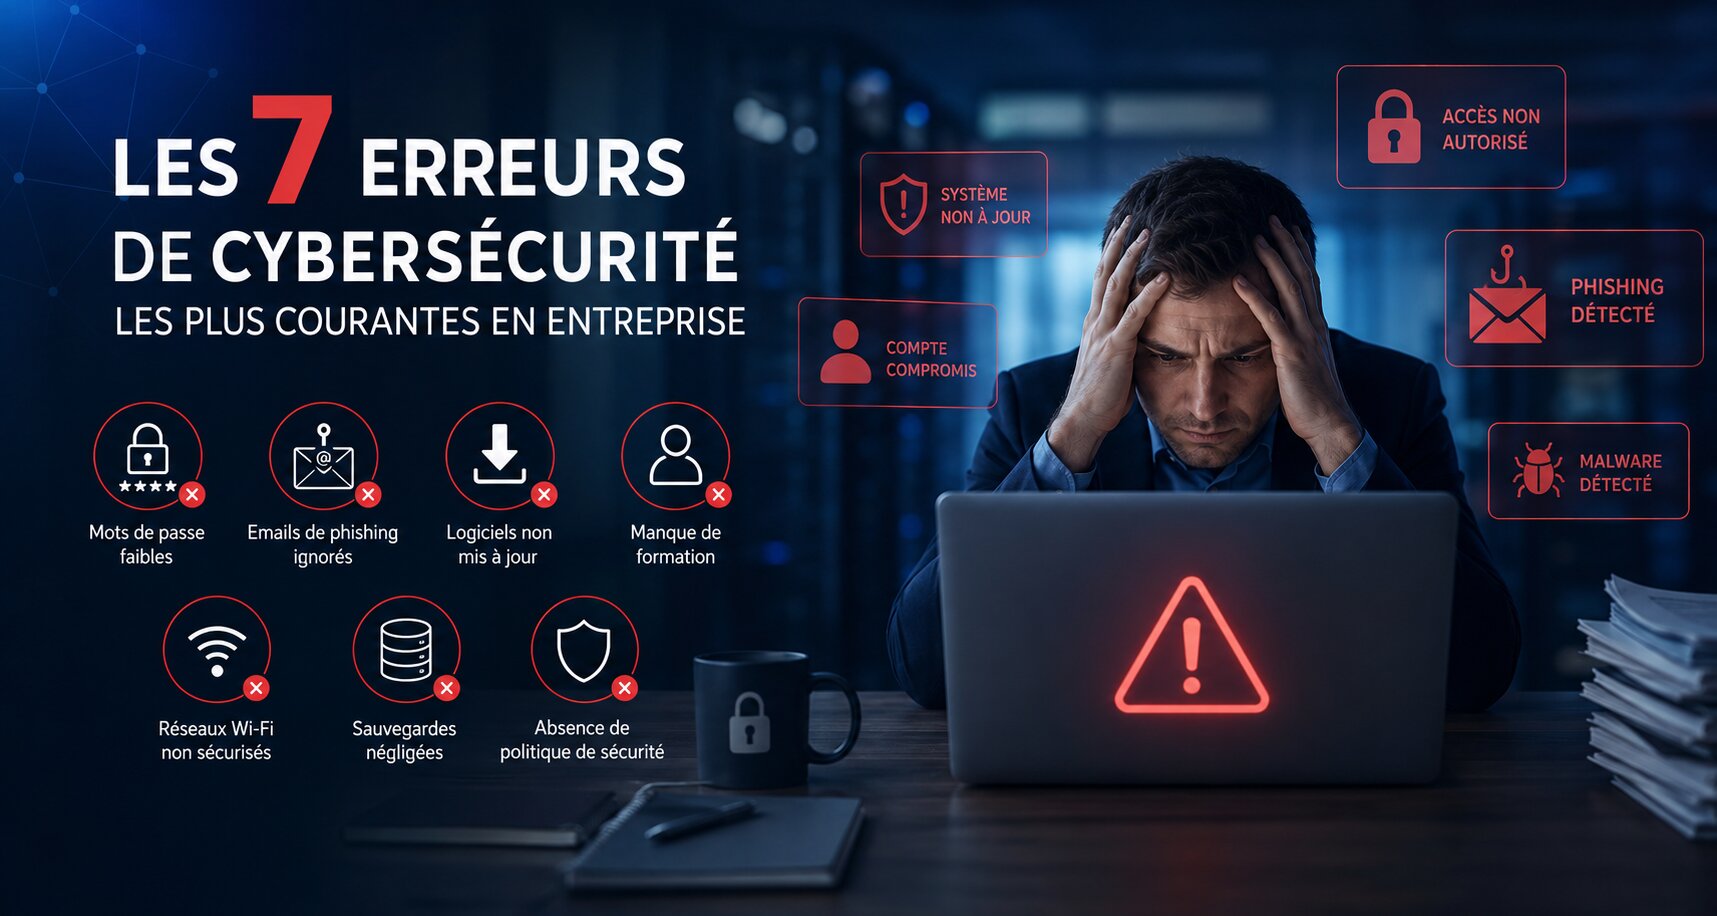
La majorité des incidents de sécurité informatique en entreprise ne résultent pas d'attaques sophistiquées, mais d'erreurs simples, souvent évitables. Voici les 7 erreurs les plus courantes que nous rencontrons sur le terrain, et comment les corriger.
1. Des mots de passe faibles ou réutilisés
Un mot de passe identique utilisé sur plusieurs comptes professionnels reste l'une des failles les plus exploitées. Si un seul service est compromis, tous les accès qui partagent ce mot de passe le sont aussi.
Solution : imposer des mots de passe uniques et complexes pour chaque service, idéalement gérés via un gestionnaire de mots de passe d'entreprise.
2. L'absence d'authentification à deux facteurs (MFA)
Même un mot de passe fort peut être compromis (phishing, fuite de données). La double authentification ajoute une barrière supplémentaire décisive, quasiment gratuite à mettre en place sur la plupart des services (messagerie, VPN, outils cloud).
3. Des sauvegardes non testées
Beaucoup d'entreprises sauvegardent leurs données... sans jamais vérifier qu'elles peuvent réellement les restaurer. En cas d'incident (panne, ransomware, erreur humaine), c'est souvent à ce moment précis que l'on découvre qu'une sauvegarde était incomplète ou corrompue.
Solution : appliquer la règle du 3-2-1 (3 copies, 2 supports différents, 1 copie hors site) et tester régulièrement une restauration réelle.
4. Des logiciels et systèmes non mis à jour
Chaque mise à jour corrige souvent des failles de sécurité connues et déjà exploitées par des attaquants. Retarder ces mises à jour, c'est laisser une porte ouverte identifiée publiquement.
5. Des employés non sensibilisés au phishing
L'humain reste le maillon le plus ciblé. Un e-mail frauduleux bien conçu suffit encore aujourd'hui à compromettre un réseau entier. La technologie seule ne suffit pas : une sensibilisation régulière des équipes est indispensable.
6. Une gestion des accès trop permissive
Trop d'entreprises accordent des droits d'administrateur "par défaut" ou "au cas où". Chaque compte devrait disposer uniquement des accès strictement nécessaires à son activité (principe du moindre privilège), et les accès des anciens employés doivent être révoqués sans délai.
7. L'absence de plan de réponse à un incident
Quand un incident survient, chaque minute compte. Sans procédure définie à l'avance (qui prévenir, quoi isoler, comment communiquer), la réaction est souvent lente et désorganisée — ce qui aggrave l'impact de l'incident.
Notre recommandation
Aucune de ces corrections ne nécessite un budget disproportionné : il s'agit avant tout de méthode et de rigueur. MSIT accompagne les entreprises marocaines dans l'audit de leur sécurité informatique et la mise en place de ces bonnes pratiques, de façon progressive et adaptée à chaque structure.
Demandez un audit de votre infrastructure pour identifier vos priorités.
Besoin d'accompagnement ?
Nos équipes vous conseillent sur vos projets informatiques et vos besoins en formation.